

Dalla scelta d’acquisto agli aggiornamenti, emergono criticità nella tutela dei diritti: analizziamo le regole già applicabili e le prospettive di evoluzione per l’Internet of Things.
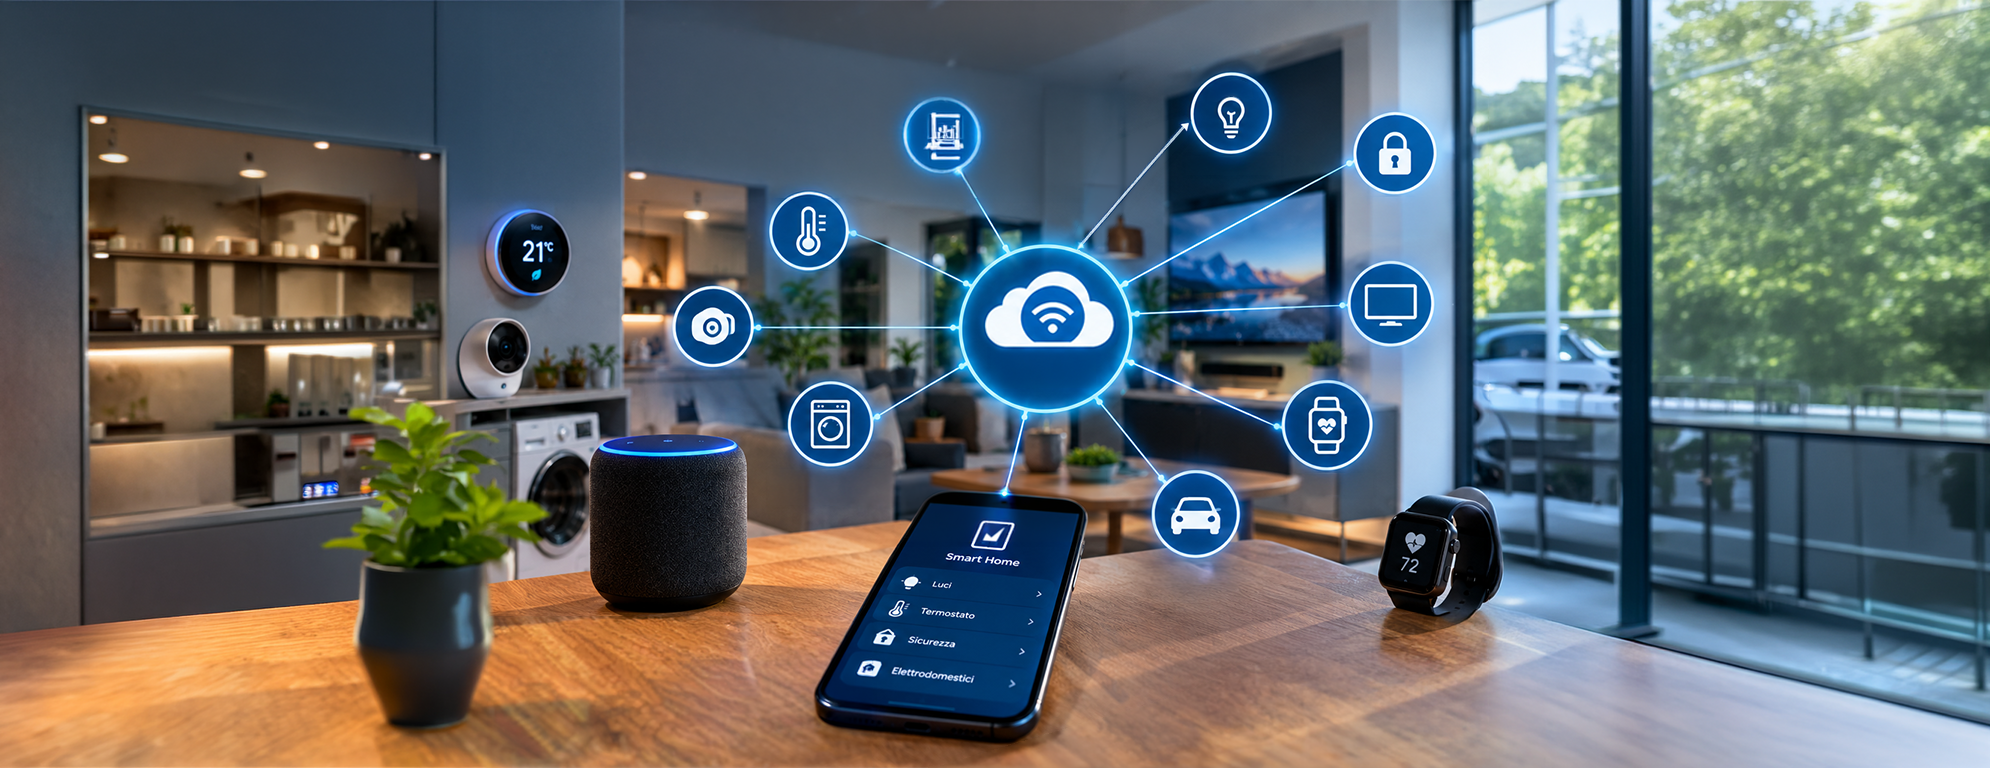
Un orologio che monitora la salute, una telecamera domestica collegata allo smartphone, un elettrodomestico gestito tramite app, o un assistente vocale per la navigazione in auto: acquistare un dispositivo connesso significa entrare in un ecosistema composto da hardware, software, servizi cloud e piattaforme spesso gestiti da operatori diversi, non sempre avendone piena consapevolezza e controllo. È il punto di partenza della ricerca “Protecting EU Consumers in Internet of Things Ecosystems: The Intersection between Consumer, Competition, and Data” di Christof Koolen, ricercatore presso la Facoltà di Giurisprudenza della KU Leuven, presentata il 19 ottobre 2026 in occasione di un incontro del BEUC, l’organizzazione europea dei consumatori.
La ricerca offre lo spunto per interrogarsi su problemi che i consumatori affrontano già oggi. Il prodotto può richiedere un abbonamento non immediatamente evidente in fase di acquisto, funzionare soltanto con determinate applicazioni o dispositivi, raccogliere dati più estesi di quanto percepito oppure perdere funzioni dopo un aggiornamento. Se il produttore interrompe un servizio online essenziale, anche un bene fisicamente integro può diventare inutilizzabile. A ciò si aggiungono condizioni contrattuali lunghe e frammentate, modifiche unilaterali e indicazioni poco chiare sulla durata del supporto software, o ancora dark patterns, difficoltà di recesso, “addictive design” creato apposta per vincolare l’utente ad un uso sempre maggiore.
La ricerca si è proposta di seguire l’intero percorso del consumatore: ricerca delle informazioni, scelta, acquisto e utilizzo. In ciascuna fase cambiano sia il problema, sia la disciplina rilevante. Le informazioni sul prodotto chiamano in causa il diritto dei consumatori; la possibilità di scegliere tra ecosistemi compatibili riguarda anche la concorrenza; durante l’utilizzo acquistano particolare rilievo la protezione dei dati e le modalità con cui essi vengono trattati. Il report invita perciò a non considerare separatamente diritto dei consumatori, concorrenza e protezione dei dati: le possibili violazioni impattano in forma combinata sempre sul consumatore.
I vantaggi dei dispositivi intelligenti sono concreti: comodità, risparmio di tempo e denaro, personalizzazione e prodotti capaci di reagire alle esigenze dell’utente. Tuttavia, questi benefici sono accompagnati da costi di manutenzione, problemi di interoperabilità, rischi per privacy e sicurezza e interrogativi sulla responsabilità. La causa di fondo indicata dalla ricerca è la complessità del dispositivo e l’interconnessione tra la sua componente fisica e quella digitale.
Le regole già applicabili
La tutela comincia prima dell’acquisto. La direttiva 2011/83/UE sui diritti dei consumatori impone informazioni chiare sulle caratteristiche principali, sul prezzo e, nei casi previsti, su funzionalità, compatibilità e interoperabilità. Formule generiche come “compatibile con la smart home” non bastano, se non chiariscono quali servizi siano necessari, quali costi aggiuntivi possano sorgere e che cosa accada in caso di cessazione del supporto.
La direttiva 2005/29/CE sulle pratiche commerciali sleali vieta azioni e omissioni ingannevoli: possono quindi rilevare promesse non dimostrate su prestazioni, sicurezza o durata della batteria, costi ricorrenti poco visibili e informazioni insufficienti su funzioni essenziali. La direttiva 93/13/CEE interviene invece sulle clausole abusive, comprese quelle che attribuiscono al professionista un potere assoluto di modificare unilateralmente funzionalità o condizioni, limitano la responsabilità o creano un significativo squilibrio di diritti o informativo a danno del consumatore.
La nozione di pratica commerciale è ampia e comprende pubblicità, prezzi, software, trattamento dei dati e attività successive alla vendita. Nel mercato IoT le forme più caratteristiche segnalate dalla ricerca riguardano dichiarazioni fuorvianti sull’accuratezza o sulle funzioni del dispositivo, sull’interoperabilità, sulla capacità di memoria e sull’impatto energetico o ambientale; abbonamenti nascosti e funzioni a pagamento non dichiarate; indicazioni ingannevoli sulla compatibilità o sugli aggiornamenti; affermazioni sulla privacy e sulla sicurezza non corrispondenti alle modalità effettive di trattamento dei dati.
Anche quando l’informazione viene formalmente fornita, rimane il problema del sovraccarico informativo. La presentazione della ricerca riferisce gli ecosistemi digitali analizzati come un intreccio di documenti collegati che si rimandano l’un l’altro e porta l’esempio delle condizioni di Google Nest (precedentemente noto come Google Home): otto diversi testi giuridici, per oltre due ore di lettura ininterrotta e incrociata. La trasparenza, dunque, riguarda non soltanto le parole utilizzate (linguaggio tecnico-giuridico oscuro alla maggior parte dei consumatori), ma anche la presentazione, le conseguenze della singola clausola e i collegamenti con altre condizioni contrattuali. Il consumatore è portato pressoché sistematicamente a cliccare sul pulsante “accetta” senza aver compreso affatto le condizioni che accetta.
La ricerca individua quattro categorie di clausole potenzialmente problematiche nei contratti IoT: modifiche unilaterali, esclusioni di responsabilità, attribuzione squilibrata dei diritti sui dati e condizioni relative a manutenzione e supporto. Sono particolarmente delicate le clausole che riservano al produttore la facoltà di modificare firmware, software, caratteristiche o prestazioni senza preavviso, consenso o giustificazione. La direttiva 93/13/CEE richiede che la valutazione tenga conto della buona fede, dell’equilibrio tra diritti e obblighi e della piena comprensibilità delle conseguenze per il consumatore.
Quando sono trattati dati personali trova applicazione il GDPR, regolamento (UE) 2016/679: trasparenza, minimizzazione e limitazione delle finalità devono tradursi in informazioni comprensibili e in una raccolta proporzionata. Il consenso, quando necessario, deve essere libero, specifico, informato e inequivocabile; non può essere ricavato automaticamente dall’accettazione indistinta di condizioni molto estese e di modalità di trattazione dei dati arbitrariamente aggregate. Non va dimenticato che molti dispositivi connessi appartengono alla categoria dei “wearable” (dispositivi indossabili) e sono in grado di raccogliere, tramite sensori, dati anche sensibili sullo stato di salute, le abitudini e le preferenze dei consumatori, o sul comportamento dei lavoratori, con potenziali implicazioni anche in termini di monitoraggio illecito. Per non parlare dei recenti pronunciamenti relativi agli smart glasses (l’European Data Protection Board ha pubblicato la dichiarazione 1/2026 pochi giorni fa) che consentono al possessore di filmare e registrare audio ad insaputa delle persone interessate.
Conformità, sicurezza e prospettive
Le direttive (UE) 2019/771 e 2019/770 completano il quadro per i beni con elementi digitali e per i contenuti e servizi digitali. Anche qui ricorrono i requisiti di corrispondenza alle caratteristiche promesse o ragionevolmente attendibili – anche alla luce delle dichiarazioni pubbliche del venditore -e l’obbligo di fornire gli aggiornamenti, inclusi quelli di sicurezza, necessari a mantenerlo conforme per il periodo previsto dalla normativa. In caso di difetto, alle condizioni applicabili, il consumatore può ottenere il ripristino della conformità, la riduzione del prezzo o la risoluzione del contratto.
La direttiva sulla vendita definisce “bene con elementi digitali” il bene mobile materiale che incorpora o è interconnesso con un contenuto o servizio digitale senza il quale non potrebbe svolgere le proprie funzioni. Gli elementi digitali possono essere incorporati, come sistema operativo e firmware, oppure interconnessi, come un’applicazione complementare o una funzione basata sul cloud. È questa relazione di dipendenza a rendere possibile una non conformità che nasce tanto dall’hardware quanto dal software ed è spesso difficile o costosa (perché richiede competenze specialistiche) da individuare.
È necessario distinguere inoltre gli aggiornamenti, destinati a mantenere caratteristiche e prestazioni, dagli upgrade, diretti a migliorarle. Proprio la ragionevole durata degli aggiornamenti rimane uno dei punti discussi: la ricerca richiama l’esigenza di interrogarsi su che cosa debba accadere alla fine della vita del prodotto, quando possono cessare anche funzioni essenziali.
Sul versante della cybersicurezza, il regolamento (UE) 2024/2847, Cyber Resilience Act, introduce requisiti orizzontali per i prodotti con elementi digitali e rafforza la gestione delle vulnerabilità lungo il ciclo di vita. Gli obblighi di segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti gravi si applicano dall’11 settembre 2026; l’applicazione generale è prevista dall’11 dicembre 2027.
Le norme esistenti permettono dunque di affrontare molte criticità, ma restano difficoltà di coordinamento e applicazione in ecosistemi dove responsabilità e informazioni sono distribuite tra più operatori. Tra le prospettive europee assumono rilievo il futuro Digital Fairness Act, volto a rafforzare la protezione nei mercati digitali, e le iniziative su riparabilità e sostenibilità. Interoperabilità, durata dichiarata del supporto, continuità delle funzioni essenziali e possibilità di cambiare fornitore senza perdere il valore del prodotto dovranno diventare elementi più trasparenti e verificabili.
Tra i nodi per il futuro, la ricerca indica le pratiche basate sui dati, il diritto alla riparazione, il consumo sostenibile e le questioni poste dall’intelligenza artificiale quando il consumatore le delega parte delle proprie scelte (in particolare l’analisi delle clausole contrattuali), qualificata come Agentic AI. A questo proposito, i principi elaborati dallo European Law Institute richiamati nella presentazione della ricerca pongono però due condizioni: attribuzione della decisione al consumatore e possibilità di interrompere la conclusione del contratto.
Per le clausole contrattuali, i possibili sviluppi comprendono una maggiore attenzione ai diritti sui dati, al regime degli aggiornamenti e all’obsolescenza, insieme a strumenti che rendano i testi più leggibili, come verifiche della complessità linguistica, icone o sintesi. Per la conformità, si richiamano possibili etichette o punteggi di riparabilità, disponibilità di ricambi e assistenza, requisiti di ecodesign e un’estensione di questa logica alla componente software. Viene anche avanzata, come questione da esplorare, l’ipotesi di un aggiornamento finale obbligatorio che conservi almeno alcune funzioni non dipendenti dal cloud quando il consumatore decida di disdire il contratto di servizio e continuare ad usare il bene.
La conclusione della ricerca è prudente: il carattere tecnologicamente neutro del diritto dei consumatori rende le regole flessibili, ma non sempre chiarisce quando e come applicarle a tecnologie in rapida evoluzione. Inoltre, le norme assumono come riferimento il consumatore medio, mentre le imprese possono rivolgersi sempre più al singolo individuo mediante pratiche personalizzate. Nel dibattito sul Digital Fairness Act compaiono quindi due possibili direttrici: un dovere positivo di commerciare lealmente con i consumatori (più incisivo di un divieto di commerciare slealmente) e una “fairness by design”.
Per i consumatori la sfida non è soltanto acquistare un dispositivo funzionante, ma conservarne nel tempo utilità, sicurezza e controllo. La tutela deve quindi accompagnare l’intero ciclo di vita: dalla scelta iniziale alla gestione dei dati, dagli aggiornamenti alla cessazione del supporto, con responsabilità chiare e rimedi concretamente accessibili.